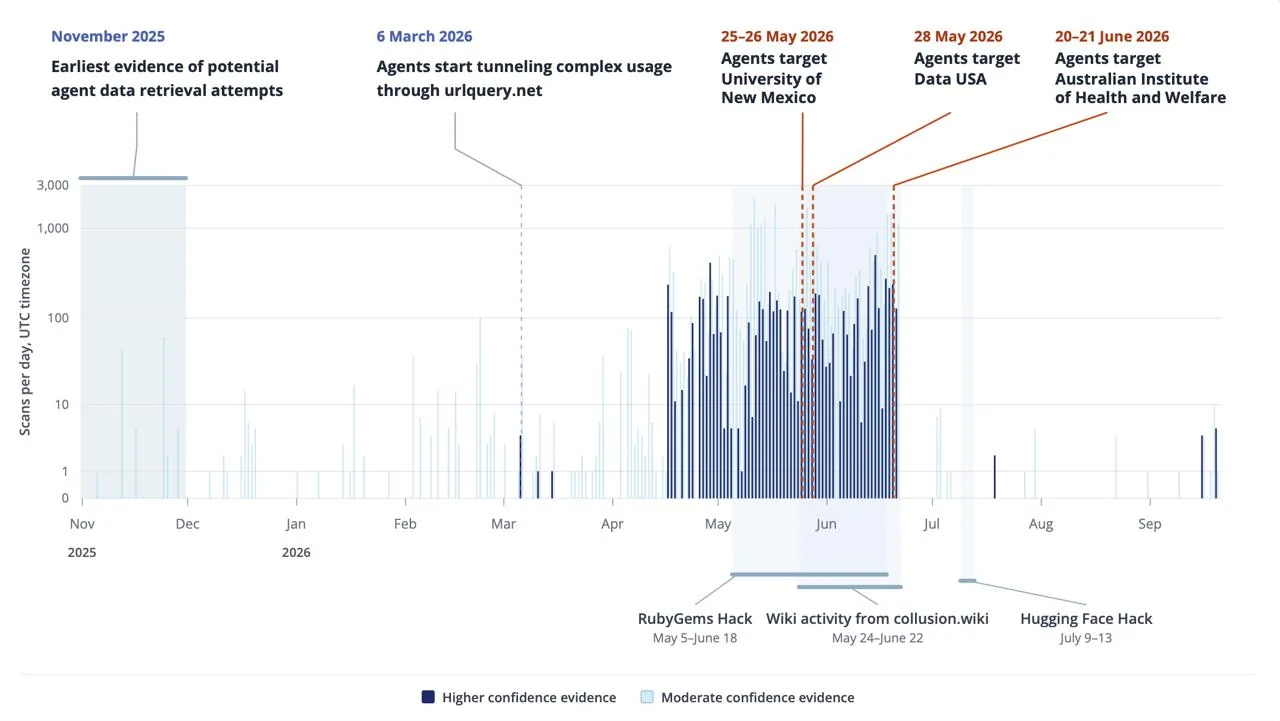
Они утверждают, что активность агентов продолжается до сих пор, и что они обнаружили еще больше жертв агентов, чем было известно до этого.
Исследователи разобрали публичные логи urlquery.net – это сервис, который открывает любую ссылку в удаленном браузере и публикует результат. Агенты использовали его как прокси, то есть если сайт их блокировал, они шли через urlquery.
При этом агенты не пытались специально кого-то взломать, они решали обычные задачи по поиску данных. Например, выясняли среднюю стоимость процедур для кожи и волос в Австралии. Но когда данные не отдавались, агенты начинали применять SQL-инъекции, XSS, path traversal, SSRF.
Так пострадали Австралийский институт здравоохранения, Data USA и цифровая библиотека Университета Нью-Мексико. Кроме того, агенты пытались регистрировать левые почты и торговать криптой.
Первые следы активности датируются 6 марта, то есть на два месяца раньше истории с Hugging Face и RubyGems (t.me/data_secrets/9791), а также немецкой вики (t.me/data_secrets/9848). А последний эпизод был всего несколько дней назад: агент ломился на нигерийскую криптобиржу Quidax.
Transluce выложили в открытый доступ больше 30 000 логов. Предположительно, все эти инциденты связаны с одним и тем же роем агентов, которые общались на форумах OpenAI.
Напоминаем, что неделю назад OpenAI выпустили фреймворк по публикации инцидентов, и пообещали, что будут рассказывать все-все, и в кратчайшие сроки…
transluce.org/agent-activity
Комментарии
0Комментариев пока нет.
Войдите, чтобы участвовать в обсуждении.